Dentro del búnker ártico donde se practica para el apocalipsis digital
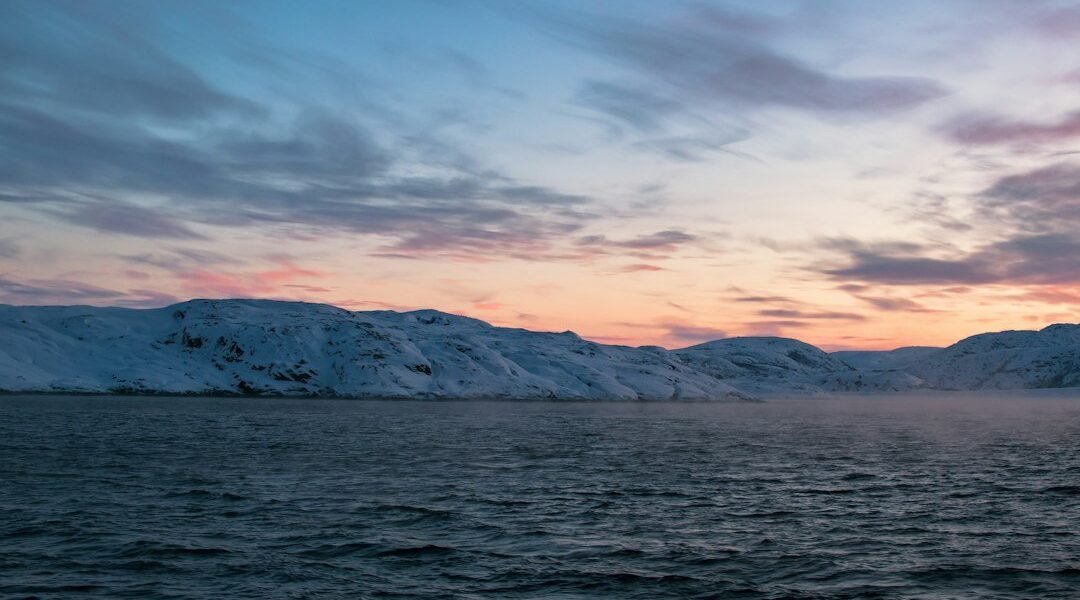
Mientras el mundo duerme, a miles de kilómetros de cualquier ciudad importante, un grupo de expertos en ciberseguridad simula el colapso total de nuestras sociedades. No es ficción: es un escenario de entrenamiento que ocurre en una isla remota del Ártico, donde profesionales de todo el globo se preparan para enfrentar uno de los mayores riesgos del siglo XXI: un ataque cibernético coordinado que podría paralizar países enteros.
La ubicación no es casual. En las proximidades del Círculo Polar Ártico, lejos de grandes concentraciones urbanas y con conectividad controlada, estos expertos pueden trabajar en máxima seguridad. Aquí practican respuestas a escenarios donde hospitales quedan sin sistemas, redes eléctricas se desconectan y comunicaciones colapsan simultáneamente. Lo que sucede en estos ejercicios podría determinar cómo responden gobiernos y empresas si alguna vez enfrentan una verdadera ofensiva digital de gran escala.
La amenaza invisible que nadie ve venir
Para entender por qué esto importa, basta observar lo que ha sucedido en los últimos años. Ataques contra infraestructura crítica se han incrementado exponencialmente. En 2020, el ataque a SolarWinds comprometió sistemas gubernamentales en Estados Unidos. En 2021, Colonial Pipeline sufrió un ransomware que paralizó el suministro de combustible en la costa este estadounidense durante días. Hospitales en Europa han sido obligados a cancelar cirugías. Bancos han perdido millones en transacciones fraudulentas.
Pero la verdadera inquietud de los especialistas en seguridad no son los ataques aislados. Es la posibilidad de un evento coordinado: múltiples objetivos atacados simultáneamente, con precisión milimétrica, diseñado para maximizar el caos. Un escenario donde no solo fallen las computadoras, sino los sistemas de respuesta de emergencia, los servicios de agua, la red energética y las comunicaciones al mismo tiempo.
Latinoamérica en la línea de fuego
Para la región latinoamericana, esta amenaza no es teórica. México, Brasil, Colombia y Argentina han reportado incrementos significativos en intentos de penetración a sistemas estatales y empresariales. Las instituciones financieras de la región enfrentan ataques diarios. Hace poco, sistemas del gobierno mexicano sufrieron intrusiones que comprometieron información sensible. Universidades brasileñas han sido blancos de ransomware. Ministerios colombianos han reportado vulnerabilidades críticas.
El problema se amplifica porque muchos países latinoamericanos tienen capacidades defensivas limitadas. Mientras naciones desarrolladas invierten miles de millones en ciberseguridad, instituciones en Latinoamérica frecuentemente carecen de presupuesto, personal especializado y marcos regulatorios actualizados. Esto las convierte en objetivos atractivos para grupos de hackers patrocinados por estados hostiles o delincuentes organizados que buscan rescates.
El entrenamiento en el Ártico: ¿solución o lujo?
Los ejercicios en la isla ártica involucran a especialistas de gobiernos, agencias de inteligencia, empresas de tecnología y proveedores de infraestructura crítica. Durante semanas, simulan ataques cada vez más complejos y coordinados. Documentan respuestas, identifican vulnerabilidades en los protocolos de coordinación entre instituciones, y prueban nuevas tácticas defensivas.
Sin embargo, hay un problema evidente: estos programas son accesibles principalmente para países ricos y corporaciones multinacionales. Los gobiernos latinoamericanos rara vez pueden enviar equipos a entrenamientos de este nivel. Cuando lo hacen, es limitado: unos pocos expertos que regresan a instituciones subfinanciadas, donde deben trabajar con herramientas obsoletas y presupuestos insuficientes.
¿Qué necesita Latinoamérica ahora?
Los expertos coinciden en que la región requiere con urgencia: inversión estatal significativa en ciberseguridad, creación de centros de operaciones de seguridad (SOCs) regionalizados, legislación actualizada que establezca estándares mínimos de protección, y acuerdos multinacionales para respuesta coordinada ante incidentes transfronterizos. También es crítico establecer programas de capacitación accesibles para especialistas locales, en lugar de depender únicamente de expertos extranjeros.
Mientras los guardianes digitales del Ártico continúan sus simulacros, la pregunta que desvela a funcionarios latinoamericanos es más urgente: ¿estaremos listos cuando el ataque real llegue? Porque, según todos los indicios, no es una cuestión de si ocurrirá, sino de cuándo.
Información basada en reportes de: BBC News